Polityka prywatności sklepu online a cookies 2026
Wiesz co to polityka prywatności sklepu? Cookies w e-commerce to nie tylko wymóg techniczny, ale przede wszystkim kwestia prawna. Sprawdź jak prawidłowo połączyć politykę prywatności z polityką cookies w 2026 roku i uniknąć kar UOKiK.
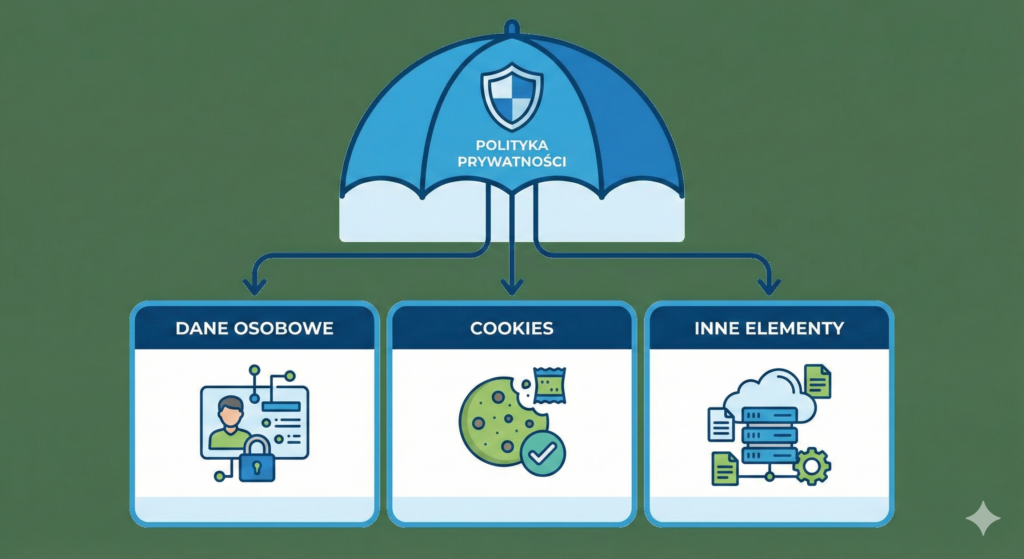
Właściciele sklepów internetowych często błędnie zakładają, że polityka prywatności i polityka cookies to jedno i to samo. Tymczasem to dwa odrębne dokumenty, które wprawdzie się uzupełniają, ale pełnią różne funkcje prawne i podlegają odmiennym regulacjom. Co więcej, od stycznia 2026 roku obowiązują zaostrzone wymogi DSA (Digital Services Act) oraz nowe wytyczne EROD dotyczące zgód na cookies, które radykalnie zmieniają sposób zarządzania plikami śledzącymi w e-commerce.
Według raportu UOKiK „Kontrola cookies w e-sklepach 2025″, aż 78% polskich sklepów internetowych narusza przepisy dotyczące cookies. Najczęstsze błędy to cookie walls (blokowanie dostępu bez zgody), pre-checked checkboxy oraz brak granularnej zgody na poszczególne kategorie cookies. W konsekwencji, przedsiębiorcy otrzymują kary finansowe średnio 95 000 zł za nieprawidłową implementację banera cookies oraz niekompletną politykę prywatności sklep. Dlatego właśnie warto dokładnie zrozumieć różnice między tymi dokumentami i wymogi prawne obowiązujące w 2026 roku.
Czym różni się polityka prywatności od polityki cookies?
Mimo że obydwa dokumenty dotyczą ochrony danych użytkowników, mają odmienne cele i podstawy prawne:
Polityka prywatności – kompleksowy dokument RODO
Podstawa prawna: Art. 13 i 14 RODO (Rozporządzenie 2016/679)
Zakres:
- Wszystkie dane osobowe przetwarzane przez sklep (imię, nazwisko, adres, e-mail, telefon, historia zamówień)
- Cele przetwarzania i podstawy prawne każdego celu
- Odbiorcy danych (kurierzy, operatorzy płatności, CRM, księgowość)
- Okresy przechowywania danych
- Prawa użytkownika (dostęp, sprostowanie, usunięcie, przenoszenie, sprzeciw)
- Informacje o profilowaniu i automatycznym podejmowaniu decyzji
- Dane kontaktowe administratora i IOD
Przykład: Kiedy klient składa zamówienie, podaje imię, nazwisko, adres dostawy, e-mail i telefon. Te dane są przetwarzane na podstawie wykonania umowy (art. 6 ust. 1 lit. b RODO) i muszą być opisane w polityce prywatności.
Polityka cookies – wyspecjalizowany dokument o plikach śledzących
Podstawa prawna: Dyrektywa ePrivacy (2002/58/WE), ustawa o świadczeniu usług drogą elektroniczną, DSA
Zakres:
- Wyłącznie pliki cookies i podobne technologie (local storage, session storage, pixels)
- Rodzaje stosowanych cookies (niezbędne, funkcjonalne, analityczne, marketingowe)
- Cel każdego pliku cookie
- Okres ważności poszczególnych cookies
- Podmioty trzecie stosujące cookies (Google Analytics, Facebook Pixel)
- Sposób zarządzania zgodami na cookies
Przykład: Gdy klient odwiedza sklep, strona zapisuje cookie _ga od Google Analytics (ważny 730 dni) do analizy ruchu. Ten cookie wymaga zgody użytkownika i musi być opisany w polityce cookies.
Kluczowe różnice w tabeli
| Aspekt | Polityka prywatności | Polityka cookies |
|---|---|---|
| Podstawa prawna | RODO (Rozporządzenie 2016/679) | ePrivacy, ustawa, DSA |
| Zakres | Wszystkie dane osobowe | Tylko cookies i technologie śledzące |
| Wymóg | Obowiązkowa dla każdej strony przetwarzającej dane | Obowiązkowa jeśli używasz cookies niewłaściwych |
| Zgoda | Nie zawsze konieczna (umowa, obowiązek prawny) | Wymagana dla większości cookies (poza niezbędnymi) |
| Szczegółowość | Ogólne cele (np. „analityka”) | Konkretne cookies (np. „_ga, 730 dni, Google”) |
| Forma | Oddzielna podstrona | Może być w polityce prywatności lub oddzielnie |
Najczęstszy błąd właścicieli sklepów: umieszczenie jednego zdania o cookies w polityce prywatności („Nasza strona używa cookies”) zamiast szczegółowego opisu zgodnego z wymogami 2026 roku.
Nowe wymogi prawne dla cookies w 2026 roku
1. DSA – granularna zgoda i zakaz cookie walls
Digital Services Act w pełni egzekwowany od lutego 2024 wprowadza następujące wymogi dla cookies:
A) Granularna zgoda – koniec z „akceptuj wszystko”
Do końca 2025 roku większość sklepów stosowała prosty banner: „Ta strona używa cookies. Kliknij OK aby kontynuować.” Taki model jest teraz nielegalny. Od stycznia 2026 wymagana jest możliwość wyrażenia zgody na poszczególne kategorie cookies osobno:
Wymagany podział cookies (minimum 4 kategorie):
- Cookies niezbędne – bez zgody (art. 6 ust. 1 lit. f RODO – prawnie uzasadniony interes)
- Cookies funkcjonalne – zgoda wymagana
- Cookies analityczne – zgoda wymagana
- Cookies marketingowe – zgoda wymagana
Prawidłowy banner cookies 2026:
Ta strona używa plików cookies

☐ Niezbędne (wymagane – nie można wyłączyć)
☑ Funkcjonalne (zapamiętanie preferencji)
☐ Analityczne (Google Analytics, pomiar ruchu)
☐ Marketingowe (reklamy, remarketing)

[Akceptuję wybrane] [Akceptuję wszystkie] [Odrzuć wszystkie]
[Centrum Cookies - szczegóły]
B) Zakaz cookie walls – równy dostęp do treści
Cookie wall to praktyka polegająca na blokowaniu dostępu do strony lub sklepu do momentu zaakceptowania wszystkich cookies, w tym marketingowych. Praktyka ta została uznana za nielegalną przez EROD w wytycznych z października 2025.
Przykład cookie wall (ZABRONIONE):
Aby korzystać z naszego sklepu, musisz zaakceptować cookies.
[Akceptuję] [Opuść stronę]
Dozwolona alternatywa:
Ta strona używa cookies. Możesz przeglądać ofertę bez zgody
na cookies marketingowe, ale niektóre funkcje będą ograniczone.
[Akceptuję wszystkie] [Odrzuć marketingowe] [Dostosuj]
Wyjątek: Możesz warunkować dostęp do treści zgodą na cookies niezbędne do funkcjonowania usługi (koszyk, logowanie, bezpieczeństwo). Nie możesz warunkować dostępu zgodą na cookies analityczne czy marketingowe.
C) Równie widoczny przycisk „Odrzuć”
Banner cookies musi prezentować przyciski „Akceptuję” i „Odrzuć” w równie widoczny sposób:
- Ta sama wielkość czcionki
- Ten sam rozmiar przycisku
- Równie kontrastowe kolory
- Brak ukrywania „Odrzuć” w dodatkowym menu
Przykład nieprawidłowy:
[AKCEPTUJĘ WSZYSTKIE] (duży, zielony przycisk)
Ustawienia (mały link, szary tekst)
Przykład prawidłowy:
[Akceptuję wszystkie] [Odrzuć wszystkie] [Centrum cookies]
(wszystkie przyciski równej wielkości, równie widoczne)
2. ePrivacy – nowe wytyczne EROD z marca 2026
Europejska Rada Ochrony Danych opublikowała w marcu 2026 zaktualizowane wytyczne 3/2026 precyzujące wymogi dla cookies:
A) Tracking pixels i web beacons wymagają zgody
Niewidoczne elementy śledzące (piksele 1×1, web beacons) stosowane przez Google Analytics, Facebook Pixel czy inne platformy są traktowane jako cookies i wymagają wyraźnej zgody.
Praktyczne konsekwencje:
- Nie możesz załadować Google Analytics przed uzyskaniem zgody na cookies analityczne
- Facebook Pixel może się uruchomić dopiero po zgodzie na cookies marketingowe
- Tracking musi być wyłączony domyślnie (opt-in, nie opt-out)
B) Zgoda musi być aktywna – koniec z pre-checked
Checkboxy zgody na cookies nie mogą być domyślnie zaznaczone:
Zabronione:
☑ Zgadzam się na cookies marketingowe (domyślnie zaznaczone)
Wymagane:
☐ Zgadzam się na cookies marketingowe (użytkownik musi zaznaczyć)
C) Ważność zgody – automatyczne wygasanie po 13 miesiącach
Zgoda na cookies jest ważna maksymalnie 13 miesięcy. Po tym okresie należy ponownie zapytać użytkownika o zgodę.
Implementacja techniczna:
// Zapisz datę wyrażenia zgody
setCookie('consent_date', new Date(), 395); // 13 miesięcy

// Sprawdź przy każdej wizycie
if (getCookie('consent_date') < Date.now() - 395*24*60*60*1000) {
  showConsentBanner(); // Pokaż banner ponownie
}
3. Dyrektywa (UE) 2023/2673 – wpływ na cookies
Przycisk odstąpienia jednym kliknięciem obowiązujący od 19 czerwca 2026 ma pośredni wpływ na politykę cookies:
Scenariusz: Klient złożył zamówienie (zapisały się cookies zamówienia), a następnie odstąpił od umowy.
Co się dzieje z cookies?
- Cookies sesji zamówienia – usuwane
- Cookies koszyka – usuwane
- Cookies analityczne (jeśli wyraził zgodę) – zachowane (niezależna zgoda)
- Cookies remarketingowe związane z zamówieniem – usuwane
Polityka prywatności i cookies musi wyjaśniać ten mechanizm.
Jak połączyć politykę prywatności z polityką cookies – 3 modele
Istnieją trzy dopuszczalne modele organizacji dokumentacji prawnej dotyczącej cookies:
Model 1: Sekcja cookies w polityce prywatności (najczęstszy)
Struktura:
- Polityka prywatności (główny dokument)
- Sekcja 1: Administrator danych
- Sekcja 2: Cele przetwarzania
- Sekcja 3: Odbiorcy danych
- Sekcja 4: Cookies i technologie śledzące ← szczegółowy opis
- Sekcja 5: Prawa użytkownika
- Sekcja 6: Bezpieczeństwo
Zalety:
- Wszystko w jednym miejscu
- Użytkownik nie musi szukać w kilku dokumentach
- Łatwiejsze zarządzanie (jedna aktualizacja)
Wady:
- Długi dokument (często 8-12 stron A4)
- Trudniejsza nawigacja dla użytkownika
- Może być przytłaczający dla klientów
Dla kogo: Małe i średnie sklepy (obrót <10 mln zł rocznie)
Model 2: Oddzielna polityka cookies + polityka prywatności
Struktura:
- Polityka prywatności (dane osobowe, cele, prawa)
- Polityka cookies (oddzielny dokument, szczegółowa lista cookies)
Link w polityce prywatności: „Szczegółowe informacje o cookies znajdziesz w naszej [Polityce Cookies]”
Zalety:
- Większa przejrzystość
- Łatwiejsza aktualizacja cookies bez zmiany całej polityki
- Użytkownik zainteresowany tylko cookies może przejść bezpośrednio do tego dokumentu
Wady:
- Wymaga zarządzania dwoma dokumentami
- Ryzyko niespójności między dokumentami
- Użytkownik może przeoczyć jeden z dokumentów
Dla kogo: Średnie i duże sklepy, szczególnie te z zaawansowanym trackingiem
Model 3: Polityka prywatności + Centrum Cookies (interaktywne)
Struktura:
- Polityka prywatności (ogólne informacje o cookies)
- Centrum Cookies (interaktywny panel z pełną listą cookies, możliwość włączania/wyłączania)
Przykład w polityce prywatności: „Nasza strona używa cookies w 4 kategoriach: niezbędne, funkcjonalne, analityczne i marketingowe. Szczegółową listę wszystkich cookies wraz z możliwością zarządzania zgodami znajdziesz w [Centrum Cookies].”
Zalety:
- Najlepsza user experience (UX)
- Zgodność z wymogami DSA (granularna zgoda)
- Użytkownik może łatwo zmienić preferencje bez czytania długiego dokumentu
Wady:
- Wymaga wdrożenia CMP (Consent Management Platform) – koszt 0-500 zł/mies
- Bardziej skomplikowana implementacja techniczna
Dla kogo: Duże sklepy (obrót >10 mln zł) lub te z dużym ruchem (>100k użytkowników/mies)
Rekomendacja: Model 3 jest najbardziej zgodny z wymogami 2026 i zapewnia najlepsze doświadczenia użytkowników. Polecane narzędzia CMP: CookieBot (99-499€/rok), OneTrust, Complianz (darmowy plugin WordPress).
Praktyczny przykład – sekcja cookies w polityce prywatności sklepu 2026
Poniżej znajdziesz gotowy wzór sekcji cookies zgodny z wszystkimi wymogami 2026 roku, który możesz dostosować do swojego regulaminu sklepu internetowego:
COOKIES I TECHNOLOGIE ŚLEDZĄCE

1. CZYM SĄ COOKIES

Cookies (ciasteczka) to małe pliki tekstowe zapisywane przez przeglądarkę
na Twoim urządzeniu (komputer, tablet, smartfon) podczas odwiedzania stron
internetowych. Cookies pozwalają stronie "zapamiętać" Twoje działania
i preferencje przez określony czas.

Stosujemy również podobne technologie:
- Local Storage – lokalne przechowywanie danych w przeglądarce
- Session Storage – dane przechowywane tylko podczas sesji
- Tracking pixels – niewidoczne obrazki 1x1 piksela do analizy

Wszystkie te technologie będziemy dalej nazywać skrótowo "cookies".

2. KATEGORIE COOKIES (zgodnie z DSA)

Nasze cookies podzielone są na 4 kategorie:

A) COOKIES NIEZBĘDNE (bez wymaganej zgody)

Cel: Zapewnienie podstawowych funkcji sklepu
Podstawa prawna: Art. 6 ust. 1 lit. f RODO – prawnie uzasadniony interes

Lista cookies niezbędnych:
┌─────────────────┬──────────────────┬────────┬─────────────────────┐
│ Nazwa cookie    │ Dostawca         │ Ważność│ Cel                 │
├─────────────────┼──────────────────┼────────┼─────────────────────┤
│ PHPSESSID       │ ABC Sklep        │ Sesja  │ Identyfikator sesji │
│ cart_token      │ ABC Sklep        │ 7 dni  │ Koszyk zakupowy     │
│ user_auth       │ ABC Sklep        │ 14 dni │ Zalogowanie         │
│ csrf_token      │ ABC Sklep        │ Sesja  │ Zabezpieczenie CSRF │
│ cookie_consent  │ ABC Sklep        │ 13 mies│ Zapisana zgoda      │
│ lang            │ ABC Sklep        │ 365 dni│ Język interfejsu    │
└─────────────────┴──────────────────┴────────┴─────────────────────┘

Nie możesz wyłączyć tych cookies bez utraty funkcjonalności sklepu.

B) COOKIES FUNKCJONALNE (zgoda wymagana)

Cel: Zapamiętanie Twoich preferencji dla lepszych doświadczeń
Podstawa prawna: Zgoda (art. 6 ust. 1 lit. a RODO + ePrivacy)

Lista cookies funkcjonalnych:
┌─────────────────┬──────────────────┬────────┬─────────────────────┐
│ Nazwa cookie    │ Dostawca         │ Ważność│ Cel                 │
├─────────────────┼──────────────────┼────────┼─────────────────────┤
│ filters         │ ABC Sklep        │ 30 dni │ Filtry produktów    │
│ view_mode       │ ABC Sklep        │ 365 dni│ Lista/kafelki       │
│ recently_viewed │ ABC Sklep        │ 90 dni │ Ostatnio oglądane   │
│ wishlist        │ ABC Sklep        │ 365 dni│ Lista życzeń        │
│ compare         │ ABC Sklep        │ 30 dni │ Porównywarka        │
└─────────────────┴──────────────────┴────────┴─────────────────────┘

Możesz wyłączyć te cookies – sklep będzie działał, ale bez zapamiętywania
Twoich preferencji (np. musisz ustawić filtry przy każdej wizycie).

C) COOKIES ANALITYCZNE (zgoda wymagana)

Cel: Analiza ruchu, optymalizacja konwersji, zrozumienie zachowań użytkowników
Podstawa prawna: Zgoda (art. 6 ust. 1 lit. a RODO + ePrivacy)

Lista cookies analitycznych:
┌─────────────────┬──────────────────┬────────┬─────────────────────┐
│ Nazwa cookie    │ Dostawca         │ Ważność│ Cel                 │
├─────────────────┼──────────────────┼────────┼─────────────────────┤
│ _ga             │ Google (USA)     │ 730 dni│ Odróżnienie użytkow.│
│ _ga_*           │ Google (USA)     │ 730 dni│ Stan sesji GA4      │
│ _gid            │ Google (USA)     │ 24h    │ Odróżnienie użytkow.│
│ _hjSession*     │ Hotjar (Malta)   │ 30 min │ Sesja Hotjar        │
│ _hjIncludedIn*  │ Hotjar (Malta)   │ 365 dni│ Próbkowanie         │
└─────────────────┴──────────────────┴────────┴─────────────────────┘

GOOGLE ANALYTICS 4:
- Dostawca: Google LLC, 1600 Amphitheatre Parkway, Mountain View, CA, USA
- Transfer do USA: Decyzja adequacyjna EU-US Data Privacy Framework + SCC
- Certyfikacja: https://www.dataprivacyframework.gov/s/participant-search/participant-detail?id=a2zt000000001L5AAI
- Dane zbierane: Adres IP (zanonimizowany do miasta), strony odwiedzone,
  czas spędzony, urządzenie, przeglądarka, źródło ruchu, wydarzenia
  (page_view, add_to_cart, purchase)
- Cel: Analiza skuteczności kampanii, optymalizacja UX, pomiar konwersji
- Polityka prywatności: https://policies.google.com/privacy
- Opt-out: https://tools.google.com/dlpage/gaoptout

HOTJAR:
- Dostawca: Hotjar Ltd., Level 2, St Julians Business Centre,
  3, Elia Zammit Street, St Julians STJ 1000, Malta
- Transfer: Pozostaje w UE (Malta)
- Dane zbierane: Nagrania sesji (ruchy myszy, kliknięcia, przewijanie),
  mapy ciepła, ankiety NPS
- Cel: Zrozumienie jak użytkownicy poruszają się po stronie,
  identyfikacja problemów UX
- Anonimizacja: Dane wrażliwe (hasła, karty) są automatycznie maskowane
- Polityka prywatności: https://www.hotjar.com/legal/policies/privacy

Możesz wyłączyć te cookies – nie wpłynie to na funkcjonowanie sklepu,
ale utrudni nam optymalizację i poprawę jakości usług.

D) COOKIES MARKETINGOWE (zgoda wymagana)

Cel: Remarketing, personalizacja reklam, pomiar skuteczności kampanii
Podstawa prawna: Zgoda (art. 6 ust. 1 lit. a RODO + ePrivacy)

Lista cookies marketingowych:
┌─────────────────┬──────────────────┬────────┬─────────────────────┐
│ Nazwa cookie    │ Dostawca         │ Ważność│ Cel                 │
├─────────────────┼──────────────────┼────────┼─────────────────────┤
│ _gcl_*          │ Google (USA)     │ 90 dni │ Google Ads konwersje│
│ IDE             │ Google (USA)     │ 390 dni│ Remarketing         │
│ _fbp            │ Meta (USA)       │ 90 dni │ Facebook Pixel      │
│ _fbc            │ Meta (USA)       │ 90 dni │ Kampanie FB         │
│ fr              │ Meta (USA)       │ 90 dni │ Targetowanie FB     │
│ uid             │ Criteo (FR)      │ 365 dni│ Remarketing dynamicz│
│ _ttp            │ TikTok (IRL/CN)  │ 390 dni│ TikTok Pixel        │
└─────────────────┴──────────────────┴────────┴─────────────────────┘

GOOGLE ADS:
- Cel: Remarketing – pokazujemy Ci reklamy produktów, które oglądałeś
  w naszym sklepie, gdy odwiedzasz inne strony w sieci Google Display Network
- Dane: Produkty przeglądane, dodane do koszyka, zakupione; ID przeglądarki
- Transfer do USA: Decyzja adequacyjna + SCC
- Opt-out: https://adssettings.google.com

META ADS (Facebook, Instagram):
- Dostawca: Meta Platforms Inc., 1 Hacker Way, Menlo Park, CA, USA
- Cel: Remarketing na Facebooku i Instagramie, lookalike audiences,
  pomiar konwersji z kampanii
- Dane: Produkty przeglądane, wydarzenia (view_content, add_to_cart, purchase),
  ID przeglądarki, adres IP
- Transfer do USA: Decyzja adequacyjna + SCC
- Certyfikacja: https://www.dataprivacyframework.gov/s/participant-search/participant-detail?id=a2zt0000000GnywAAC
- Opt-out: https://www.facebook.com/ads/preferences

CRITEO (remarketing dynamiczny):
- Dostawca: Criteo SA, 32 Rue Blanche, 75009 Paris, Francja (UE)
- Cel: Wyświetlanie banerów z produktami, które oglądałeś, na innych stronach
- Dane: Historia przeglądanych produktów, ID przeglądarki
- Transfer: Pozostaje w UE
- Opt-out: https://www.criteo.com/privacy/

TIKTOK PIXEL:
- Dostawca: TikTok Technology Limited (Irlandia) / ByteDance (Chiny)
- Cel: Remarketing w aplikacji TikTok, pomiar konwersji
- Transfer do Chin: Standard Contractual Clauses (SCC)
- Opt-out: Ustawienia TikTok > Prywatność > Personalizacja reklam

Możesz wyłączyć te cookies – nadal będziesz widzieć reklamy, ale nie będą
dopasowane do Twoich zainteresowań (reklamy ogólne zamiast produktów,
które oglądałeś).

3. ZARZĄDZANIE ZGODAMI

A) Banner cookies (pierwsze wejście)
Przy pierwszej wizycie wyświetlamy banner z opcjami:
- [Akceptuję wszystkie] – zgoda na wszystkie 4 kategorie
- [Odrzuć wszystkie] – tylko cookies niezbędne
- [Centrum Cookies] – szczegółowe ustawienia, wybór poszczególnych kategorii

B) Centrum Cookies (dostępne zawsze w stopce)
Link: [Centrum Cookies] w stopce każdej strony
Funkcje:
- Zobacz pełną listę wszystkich cookies
- Włącz/wyłącz poszczególne kategorie
- Zobacz dostawców cookies (Google, Meta, Criteo, TikTok)
- Sprawdź cel każdego cookie
- Zmień zgody w dowolnym momencie

C) Ważność zgody
Twoja zgoda jest ważna przez 13 miesięcy od daty wyrażenia.
Po tym okresie poprosimy Cię ponownie o zgodę.

4. TWOJE PRAWA I OPCJE

A) Cofnięcie zgody (RODO)
Możesz cofnąć zgodę w dowolnym momencie:
- Centrum Cookies > wyłącz kategorie
- Ustawienia konta > Prywatność > Cookies
- Wyczyść cookies w przeglądarce (usuwa wszystkie zgody)

Cofnięcie zgody nie wpływa na legalność przetwarzania przed cofnięciem.

B) Przeglądarka
Możesz również zarządzać cookies w ustawieniach przeglądarki:
- Chrome: Ustawienia > Prywatność i bezpieczeństwo > Pliki cookie
- Firefox: Opcje > Prywatność i bezpieczeństwo > Ciasteczka
- Safari: Preferencje > Prywatność > Zarządzaj danymi witryn
- Edge: Ustawienia > Prywatność > Pliki cookie

Uwaga: Całkowite zablokowanie cookies może uniemożliwić korzystanie ze sklepu
(koszyk, logowanie nie będą działać).

C) Do Not Track (DNT)
Respektujemy sygnał DNT wysyłany przez przeglądarkę.
Jeśli masz włączony DNT, nie aktywujemy cookies marketingowych.

D) Opt-out z sieci reklamowych
Możesz zrezygnować z personalizowanych reklam:
- Google: https://adssettings.google.com
- Facebook: https://www.facebook.com/ads/preferences
- IAB Europe (wszystkie sieci): https://www.youronlinechoices.com
- NAI: https://optout.networkadvertising.org

5. COOKIES PODMIOTÓW TRZECICH

Niektóre cookies są ustawiane bezpośrednio przez podmioty trzecie
(Google, Meta, Criteo), bez naszego pośrednictwa. Nie mamy kontroli
nad tymi cookies – polityka prywatności podmiotów trzecich ma zastosowanie:

- Google: https://policies.google.com/privacy
- Meta: https://www.facebook.com/privacy/explanation
- Criteo: https://www.criteo.com/privacy/
- TikTok: https://www.tiktok.com/legal/privacy-policy

6. AKTUALIZACJE

Możemy dodawać nowe cookies lub usuwać istniejące.
W przypadku istotnych zmian:
- Zaktualizujemy tę politykę (data na górze dokumentu)
- Poprosimy o ponowną zgodę przy pierwszej wizycie po zmianie

Ostatnia aktualizacja: 15 stycznia 2026

7. PYTANIA

Jeśli masz pytania dotyczące cookies:
E-mail: cookies@abc.pl
Formularz: [Kontakt] > Temat: Cookies i prywatność
Implementacja techniczna – narzędzia CMP na 2026
Aby spełnić wymogi DSA i ePrivacy, potrzebujesz Consent Management Platform (CMP) – narzędzia do zarządzania zgodami na cookies. Oto porównanie najpopularniejszych rozwiązań:
| Narzędzie | Cena | Zgodność | Funkcje | Dla kogo |
|---|---|---|---|---|
| CookieBot | 99-499€/rok | TCF 2.2, DSA, ePrivacy | Automatyczne skanowanie, granularne zgody, A/B testing banerów | Średnie i duże sklepy |
| OneTrust | od 500€/mies | TCF 2.2, DSA, ePrivacy, IAB | Zaawansowane compliance, multi-domain, API | Korporacje, duże sieci sklepów |
| Complianz | Darmowy / 59€/rok PRO | DSA, ePrivacy | Plugin WordPress, bardzo prosty | Małe sklepy na WP |
| Cookieyes | 10-119$/mies | TCF 2.2, DSA | Customizacja banera, geolokalizacja | Małe i średnie sklepy |
| Termly | Darmowy / 10$/mies PRO | DSA, ePrivacy | Darmowy plan do 100 zgód/mies | Startupy, małe sklepy |
Rekomendacja dla polskich sklepów:
- Obrót <1 mln zł/rok: Complianz (WordPress) lub Termly (uniwersalny)
- Obrót 1-10 mln zł/rok: CookieBot
- Obrót >10 mln zł/rok: OneTrust lub CookieBot Enterprise
Kryteria wyboru CMP: ✓ Zgodność z TCF 2.2 (Transparency & Consent Framework) ✓ Automatyczne skanowanie cookies (aktualizacja listy) ✓ Geotargeting (różne banery dla UE/USA/innych regionów) ✓ Możliwość customizacji wyglądu banera ✓ Integracja z Google Tag Manager ✓ Obsługa multi-domain (jeśli masz kilka sklepów) ✓ Dokumentacja dowodów zgód (wymagane przez UODO)
Najczęstsze błędy w polityce cookies – czego unikać
Na podstawie kontroli UOKiK i UODO w 2025 roku zidentyfikowano następujące najczęstsze błędy:
❌ BŁĄD 1: Brak szczegółowej listy cookies
Nieprawidłowy zapis: „Nasza strona używa Google Analytics i Facebook Pixel.”
Prawidłowy zapis:
Google Analytics 4:
- _ga (730 dni) – odróżnienie użytkowników
- _ga_* (730 dni) – stan sesji GA4
- _gid (24h) – odróżnienie użytkowników w krótkim okresie

Facebook Pixel:
- _fbp (90 dni) – identyfikator przeglądarki Facebook
- _fbc (90 dni) – przechowuje parametry kampanii FB
- fr (90 dni) – targetowanie reklam
❌ BŁĄD 2: Cookie wall – blokowanie dostępu
Nieprawidłowy banner:
Ta strona używa cookies. Aby kontynuować, kliknij "Akceptuję".
[Akceptuję] [Opuść stronę]
Zgodny z DSA:
Ta strona używa cookies. Możesz przeglądać sklep bez zgody
na cookies marketingowe.
[Akceptuję wszystkie] [Odrzuć wszystkie] [Dostosuj]
❌ BŁĄD 3: Pre-checked checkboxy
Nieprawidłowy formularz:
<label>
  <input type="checkbox" checked> <!-- ZABRONIONE -->
  Zgadzam się na cookies marketingowe
</label>
Prawidłowy formularz:
<label>
  <input type="checkbox"> <!-- Domyślnie odznaczone -->
  Zgadzam się na cookies marketingowe
</label>
❌ BŁĄD 4: Ładowanie cookies przed zgodą
Nieprawidłowa implementacja:
<!-- Google Analytics ładowany zawsze -->
<script src="https://www.googletagmanager.com/gtag/js?id=GA_ID"></script>
Prawidłowa implementacja:
// Załaduj GA dopiero po zgodzie
if (hasConsent('analytics')) {
  loadGoogleAnalytics();
}
❌ BŁĄD 5: Brak informacji o transferach do USA
Nieprawidłowy zapis: „Korzystamy z Google Analytics do analizy ruchu.”
Prawidłowy zapis: „Korzystamy z Google Analytics (Google LLC, USA). Dane są przekazywane do USA na podstawie decyzji adequacyjnej EU-US Data Privacy Framework oraz Standard Contractual Clauses (SCC). Certyfikacja: [link].”
❌ BŁĄD 6: Nieaktualna lista cookies
Problem: W polityce wymieniony Facebook Pixel, ale w międzyczasie usunięto go ze strony, a dodano TikTok Pixel – polityka nie została zaktualizowana.
Rozwiązanie: Regularny audyt cookies (minimum co 6 miesięcy) + automatyczne skanowanie przez CMP.
❌ BŁĄD 7: Brak procedury cofnięcia zgody
Nieprawidłowy zapis: „Możesz cofnąć zgodę w ustawieniach przeglądarki.”
Prawidłowy zapis: „Możesz cofnąć zgodę w dowolnym momencie klikając [Centrum Cookies] w stopce strony lub w ustawieniach konta: Prywatność > Cookies. Cofnięcie następuje natychmiast.”
Sankcje za nieprawidłową politykę cookies w 2026
Kary za naruszenia dotyczące cookies są szczególnie wysokie, ponieważ organy traktują je jako masowe naruszenia praw konsumentów:
| Naruszenie | Organ | Średnia kara | Przykład z 2025 |
|---|---|---|---|
| Cookie wall | UOKiK | 80 000 – 300 000 zł | Marketplace: 180 000 zł |
| Pre-checked checkboxy | UODO | 20 000 – 80 000 zł | Sklep odzieżowy: 45 000 zł |
| Ładowanie cookies przed zgodą | UODO | 30 000 – 120 000 zł | E-sklep RTV: 85 000 zł |
| Brak granularnej zgody | UOKiK | 40 000 – 150 000 zł | Sklep kosmetyczny: 95 000 zł |
| Brak informacji o cookies w polityce | UODO | 10 000 – 50 000 zł | Blog kulinarny: 28 000 zł |
| Nieaktualny transfer do USA | UODO | 50 000 – 250 000 zł | Portal edukacyjny: 120 000 zł |
Najwyższa kara w 2025: Duży marketplace otrzymał 480 000 zł łącznej kary od UOKiK i UODO za:
- Cookie wall (180 000 zł)
- Ładowanie Facebook Pixel przed zgodą (150 000 zł)
- Brak informacji o transferach do USA (150 000 zł)
Gotowe rozwiązanie – polityka prywatności z cookies zgodna z 2026
Samodzielne przygotowanie polityki prywatności wzór uwzględniającej wszystkie wymogi dotyczące cookies to zadanie wymagające specjalistycznej wiedzy prawniczej oraz technicznej. Bezpieczniejszym rozwiązaniem jest skorzystanie z profesjonalnego generatora.
Dodatkowo tworzy także regulamin sklepu internetowego wzór oraz kompletny pakiet dokumentów (regulamin + polityka prywatności + polityka cookies) w atrakcyjnej cenie.
Podsumowanie – checklist polityki cookies 2026
Przed publikacją polityki prywatności sprawdź, czy sekcja cookies zawiera:
✅ Podział na 4 kategorie: niezbędne, funkcjonalne, analityczne, marketingowe
✅ Szczegółową listę cookies (nazwa, dostawca, ważność, cel) – tabela
✅ Informacje o transferach do USA (decyzja adequacyjna, SCC, certyfikacja)
✅ Opis każdego narzędzia: Google Analytics, Facebook Pixel, Criteo, TikTok, inne
✅ Procedurę zarządzania zgodami (Centrum Cookies, przeglądarka, opt-out)
✅ Informację o ważności zgody (13 miesięcy)
✅ Procedurę cofnięcia zgody (link, ścieżka w panelu)
✅ Informację że nie stosujemy cookie walls
✅ Respektowanie sygnału Do Not Track (DNT)
✅ Polityki prywatności podmiotów trzecich (linki do Google, Meta, itp.)
✅ Datę ostatniej aktualizacji
✅ Kontakt w sprawie cookies (e-mail, formularz)
Pamiętaj, że polityka prywatności i cookies to nie tylko wymóg prawny, ale również element budowania zaufania klientów. Przejrzysta komunikacja o plikach śledzących przekłada się na wyższe wskaźniki akceptacji cookies (średnio +23% według badań CookieBot 2025) oraz mniejsze ryzyko kar regulacyjnych.
Deadline na wdrożenie zmian: już teraz – kontrole UOKiK i UODO dotyczące cookies trwają nieprzerwanie od stycznia 2026.