
Najczęstsze błędy w polityce prywatności sklepu online
Polityka prywatności sklep internetowy – jakie błędy popełniają właściciele e-commerce i jak ich uniknąć w 2026 roku? Poznaj najczęstsze naruszenia wykrywane przez UOKiK i UODO.
Prowadzenie sklepu internetowego wymaga nie tylko dobrego produktu i sprawnej logistyki, ale także zgodności z przepisami o ochronie danych osobowych. Niestety, polityka prywatności sklep to obszar, w którym przedsiębiorcy popełniają najwięcej błędów. Co więcej, od stycznia 2026 obowiązują jeszcze surowsze wymogi DSA i nowe wytyczne ePrivacy. W związku z tym, właściciele sklepów muszą pilnie zaktualizować swoje dokumenty prawne.
Według najnowszego raportu UODO „Audyt e-commerce 2025″, aż 83% kontrolowanych sklepów internetowych posiadało co najmniej jedno poważne naruszenie w polityce prywatności. Jednocześnie, średnia kara za nieprawidłową politykę prywatności sklep internetowy wyniosła w 2025 roku 72 000 zł. Dlatego warto dokładnie przeanalizować najczęstsze błędy i poznać sposoby ich uniknięcia. Dzięki temu, Twój regulamin sklepu internetowego wraz z polityką prywatności będzie w pełni zgodny z prawem.
Błąd 1: Kopiowanie wzorów z internetu bez dostosowania
Dlaczego to najczęstszy problem
Wielu właścicieli sklepów internetowych po prostu kopiuje darmową politykę prywatności wzór znalezioną w Google. Następnie wklejają ją na swoją stronę bez jakichkolwiek modyfikacji. W rezultacie, dokument zawiera informacje kompletnie niepasujące do rzeczywistej działalności sklepu.
Typowe konsekwencje tego błędu
Po pierwsze, polityka wymienia narzędzia, których nie używasz (np. Mailchimp, gdy wysyłasz newsletter przez GetResponse). Po drugie, brakuje informacji o faktycznie stosowanych systemach (np. Shoper, WooCommerce, płatności BLIK). Ponadto, okresy przechowywania danych są ogólnikowe i nie odpowiadają rzeczywistości. W związku z tym, podczas kontroli UODO łatwo wykryje niezgodności między polityką a faktycznym przetwarzaniem danych.
Przykład z praktyki kontrolnej
Sklep odzieżowy skopiował politykę prywatność wzór z bloga o tematyce kulinarnej. W rezultacie, dokument zawierał sekcję o „przepisach kulinarnych” i „newsletterze z poradami kulinarnymi”. Tymczasem sklep sprzedawał wyłącznie ubrania. Co więcej, polityka nie wspominała o firmach kurierskich ani operatorach płatności. UODO nałożył karę 35 000 zł za wprowadzanie użytkowników w błąd.
Jak uniknąć tego błędu
Przede wszystkim, wykorzystuj wyłącznie profesjonalne generatory dostosowane do specyfiki e-commerce. Następnie, dokładnie wypełnij wszystkie pola dotyczące Twojej działalności. Ponadto, regularnie aktualizuj politykę prywatności sklep internetowy przy każdej zmianie narzędzi lub procesów. Dzięki temu, dokument będzie zawsze odzwierciedlał rzeczywisty stan rzeczy.
Błąd 2: Brak lub niekompletna lista odbiorców danych
Co mówią przepisy RODO
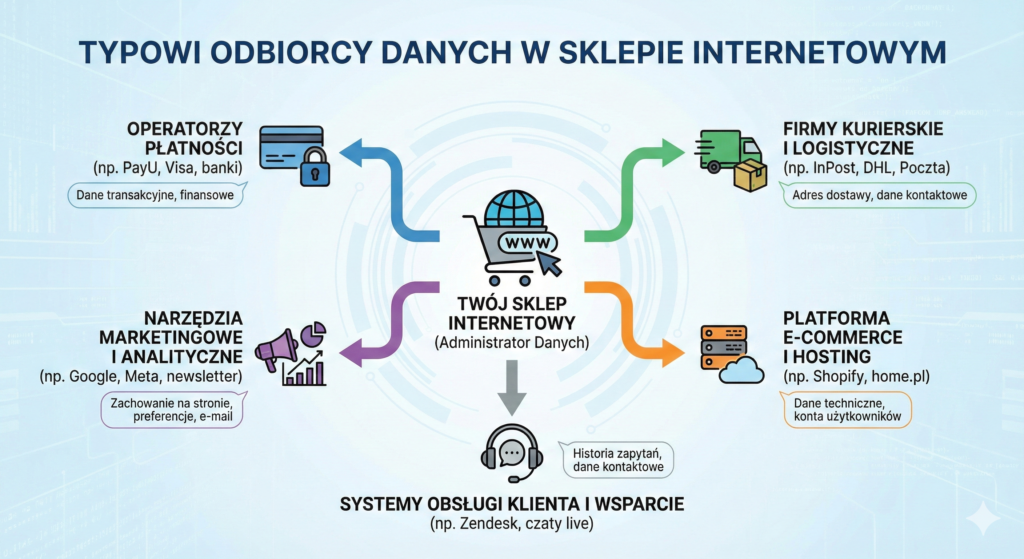
Zgodnie z art. 13 ust. 1 lit. e) RODO, administrator musi wskazać odbiorców lub kategorie odbiorców danych osobowych. W związku z tym, polityka prywatności sklep musi zawierać kompletną listę wszystkich podmiotów, którym przekazujesz dane klientów.
Najczęściej pomijani odbiorcy
Przede wszystkim, właściciele sklepów zapominają o:
- Firmach kurierskich (InPost, DPD, DHL, Poczta Polska)
- Operatorach płatności (PayU, Przelewy24, PayPal, Stripe, BLIK)
- Systemach księgowych (Symfonia, Wapro, iFirma)
- Platformach e-commerce (Shoper, PrestaShop, WooCommerce w chmurze)
- Narzędziach CRM (Salesforce, HubSpot, Pipedrive)
Ponadto, często brakuje informacji o dostawcach hostingu, systemach antyfraudowych oraz platformach do obsługi reklamacji. Co więcej, sklepy korzystające z dropshippingu całkowicie pomijają dostawców produktów.
Przykładowa prawidłowa lista
Odbiorcy danych osobowych w naszym sklepie:
- Firmy kurierskie: InPost sp. z o.o., DPD Polska sp. z o.o., DHL Express (Poland) sp. z o.o., Poczta Polska S.A.
- Cel przekazania: realizacja dostawy zamówienia
- Zakres danych: imię, nazwisko, adres dostawy, telefon
- Operatorzy płatności: PayU S.A. (Polska), Stripe Payments Europe Ltd. (Irlandia)
- Cel przekazania: obsługa transakcji płatniczych
- Zakres danych: imię, nazwisko, adres rozliczeniowy, dane transakcji
- Systemy księgowe: Symfonia sp. z o.o.
- Cel przekazania: prowadzenie księgowości i rozliczeń podatkowych
- Zakres danych: dane do faktury (imię, nazwisko, adres, NIP)
Dodatkowo, jeśli przekazujesz dane do USA (np. Google Analytics, Mailchimp), musisz wyraźnie to zaznaczyć wraz z zabezpieczeniami (decyzja adequacyjna, SCC).
Sankcje za ten błąd
Platforma marketplace otrzymała w 2025 roku karę 175 000 zł za całkowity brak listy odbiorców danych. W konsekwencji, użytkownicy nie wiedzieli, że ich dane są przekazywane do kilkunastu podmiotów trzecich. Co więcej, niektórzy z tych podmiotów mieli siedziby w USA, o czym polityka w ogóle nie wspominała.
Błąd 3: Ogólnikowe okresy przechowywania danych
Dlaczego konkretność jest kluczowa
Art. 13 ust. 2 lit. a) RODO wymaga wskazania planowanego okresu przechowywania danych lub kryteriów ustalania tego okresu. Niestety, większość sklepów ogranicza się do sformułowań typu „przez niezbędny czas” lub „do odwołania zgody”. Tymczasem takie zapisy są niewystarczające i mogą skutkować karą.
Typowe błędne sformułowania
❌ „Dane będą przetwarzane przez okres niezbędny” ❌ „Przechowujemy dane tak długo jak to konieczne” ❌ „Do czasu realizacji celu przetwarzania” ❌ „Przez czas niezbędny do wykonania usługi”
Wszystkie powyższe sformułowania są zbyt ogólnikowe. W rezultacie, użytkownik nie wie czy jego dane będą przechowywane rok, 5 lat czy 10 lat. Ponadto, takie zapisy utrudniają realizację prawa do usunięcia danych.
Prawidłowe okresy przechowywania w e-commerce
Dla różnych kategorii danych obowiązują różne okresy:
Dane z zamówień:
- Dane do faktury: 5 lat od końca roku podatkowego (ustawa o rachunkowości)
- Dane dostawy: 5 lat od realizacji zamówienia (możliwość weryfikacji przy reklamacjach)
- Historia zamówień: 5 lat (księgowość) + 3 lata (przedawnienie roszczeń) = 8 lat łącznie
Dane marketingowe:
- Newsletter: do wypisania się lub 18 miesięcy bez aktywności + 3 miesiące na reaktywację
- Soft opt-in (klienci): maksymalnie 18 miesięcy od ostatniego zakupu
- Dane z konkursów: 3 miesiące od ogłoszenia wyników (lub dłużej za zgodą)
Dane z konta klienta:
- Aktywne konto: przez okres prowadzenia konta
- Po usunięciu konta: 3 lata na dochodzenie roszczeń z wcześniejszych transakcji
- Nieaktywne konto (brak logowania): 3 lata → przypomnienie → 6 miesięcy → automatyczne usunięcie
Dane z reklamacji:
- 2 lata od daty rozpatrzenia (rękojmia konsumencka)
- Dla produktów z gwarancją: okres gwarancji + 1 rok
Przykład prawidłowego zapisu
„Okresy przechowywania danych:
- Dane z realizacji zamówienia (imię, nazwisko, adres, telefon, e-mail, produkty):
- 5 lat od końca roku, w którym zamówienie zostało zrealizowane (podstawa: ustawa o rachunkowości)
- Następnie dodatkowo 3 lata na dochodzenie roszczeń (podstawa: art. 118 Kodeksu cywilnego)
- Łącznie: 8 lat od daty zamówienia
- Dane z newslettera (adres e-mail, imię):
- Do momentu wypisania się lub cofnięcia zgody
- Automatyczne usunięcie nieaktywnych: brak otwarcia przez 18 miesięcy → e-mail reaktywacyjny → brak reakcji przez 3 miesiące → usunięcie
- Dane konta klienta:
- Przez okres prowadzenia konta oraz 3 lata po jego usunięciu
- Nieaktywne konto: brak logowania przez 3 lata → powiadomienie → 6 miesięcy → usunięcie”
Dzięki takiemu zapisowi, użytkownik dokładnie wie jak długo jego dane będą przechowywane i dlaczego.
Błąd 4: Brak informacji o profilowaniu
Dlaczego to poważne naruszenie
Zgodnie z art. 13 ust. 2 lit. f) RODO oraz wymogami DSA, musisz informować użytkowników o stosowaniu profilowania. Niestety, większość sklepów internetowych nie wspomina w ogóle o profilowaniu, mimo że powszechnie je stosują. W konsekwencji, naruszają podstawowe prawa użytkowników do transparentności.
Kiedy występuje profilowanie w sklepie
Praktycznie każdy nowoczesny sklep internetowy stosuje profilowanie. Przykładowo:
- Sekcja „Polecane dla Ciebie” (algorytm rekomendacji produktów)
- Dynamiczne ceny lub rabaty (różne dla różnych klientów)
- Segmentacja do newslettera (różne treści dla różnych grup)
- Remarketing (śledzenie zachowań i wyświetlanie reklam)
- Lead scoring w CRM (ocena wartości klienta)
Jeśli Twój sklep ma którąkolwiek z powyższych funkcji, zdecydowanie stosujesz profilowanie. W związku z tym, musisz o tym poinformować w polityce prywatności sklep internetowy.
Co musi zawierać informacja o profilowaniu
Po pierwsze, musisz opisać logikę profilowania – jak działa algorytm. Po drugie, wyjaśnij znaczenie i przewidywane konsekwencje dla użytkownika. Po trzecie, zapewnij prawo do sprzeciwu wobec profilowania. Ponadto, zgodnie z DSA, musisz umożliwić wyłączenie personalizacji bez utraty dostępu do sklepu.
Przykład prawidłowego opisu profilowania
„Profilowanie i rekomendacje produktów
Stosujemy algorytmy profilowania w następujących obszarach:
1. Sekcja 'Polecane dla Ciebie’
Algorytm analizuje:
- Twoje ostatnie 10 przeglądanych produktów (waga: 40%)
- Historię zakupów z ostatniego roku (waga: 30%)
- Produkty w koszyku i liście życzeń (waga: 20%)
- Zachowania podobnych użytkowników (waga: 10%)
Cel: Pokazanie produktów, które mogą Cię zainteresować na podstawie Twoich preferencji.
Konsekwencje: Widzisz spersonalizowane rekomendacje zamiast ogólnych bestsellerów. Nie wpływa to na ceny – wszyscy klienci widzą te same ceny produktów.
Twoje prawa:
- Możesz wyłączyć personalizację: Ustawienia konta > Prywatność > Wyłącz rekomendacje
- Po wyłączeniu zobaczysz ogólne bestsellery dla wszystkich użytkowników
- Możesz wyczyścić historię przeglądania: Ustawienia > Historia > Wyczyść
- Prawo do interwencji ludzkiej: kontakt@sklep.pl
2. Newsletter spersonalizowany
Jeśli wyraziłeś zgodę na personalizację newslettera, dobieramy produkty na podstawie:
- Kategorii produktów, które najczęściej przeglądasz
- Poprzednich zakupów (podobne produkty)
- Reakcji na wcześniejsze newslettery (co klikałeś)
Możesz wyłączyć: [Centrum preferencji newslettera] → otrzymasz ogólny newsletter bez dopasowania”
Dzięki takiemu opisowi, użytkownik dokładnie rozumie jak działa profilowanie i może świadomie wyrazić sprzeciw.
Kary za brak informacji o profilowaniu
Portal ogłoszeniowy otrzymał w 2026 roku karę 380 000 zł za stosowanie zaawansowanego profilowania użytkowników w celach reklamowych bez jakiejkolwiek informacji w polityce prywatności wzór. Ponadto, UODO nakazał wstrzymanie profilowania do czasu uzupełnienia dokumentacji i ponownego pozyskania zgód.
Tu warto wstawić infografikę przedstawiającą schemat działania algorytmu rekomendacji: dane wejściowe → analiza → rekomendacje
Błąd 5: Nieprawidłowe podstawy prawne przetwarzania
Czym jest podstawa prawna i dlaczego to ważne
Każde przetwarzanie danych osobowych musi mieć podstawę prawną zgodnie z art. 6 RODO. Niestety, wiele sklepów błędnie przypisuje podstawy prawne do celów przetwarzania. W rezultacie, naruszają fundamentalną zasadę RODO – zgodności z prawem.
Najczęstsze błędy w podstawach prawnych
BŁĄD A: Newsletter na podstawie „umowy”
Wielu właścicieli uważa, że skoro klient założył konto, to mogą wysyłać mu newsletter na podstawie „wykonania umowy”. Tymczasem to błąd. Newsletter to marketing, a nie część umowy zakupu.
❌ Nieprawidłowo: „Podstawa wysyłki newslettera: art. 6 ust. 1 lit. b) – wykonanie umowy” ✅ Prawidłowo: „Podstawa wysyłki newslettera: art. 6 ust. 1 lit. a) – zgoda”
BŁĄD B: Przekazywanie danych kurierowi na podstawie „zgody”
Niektórzy błędnie wymagają osobnej zgody na przekazanie danych kurierowi. Tymczasem jest to niezbędne do wykonania umowy dostawy.
❌ Nieprawidłowo: „☐ Zgadzam się na przekazanie moich danych firmie kurierskiej” ✅ Prawidłowo: „Przekazanie danych kurierowi: art. 6 ust. 1 lit. b) – niezbędne do wykonania umowy dostawy”
BŁĄD C: Archiwizacja faktur na podstawie „zgody”
Nie możesz prosić o zgodę na coś, co jest obowiązkiem prawnym. Przechowywanie faktur przez 5 lat wynika z ustawy o rachunkowości.
❌ Nieprawidłowo: „☐ Zgadzam się na przechowywanie faktury przez 5 lat” ✅ Prawidłowo: „Podstawa przechowywania faktur: art. 6 ust. 1 lit. c) – obowiązek prawny (ustawa o rachunkowości)”
Prawidłowe podstawy prawne w e-commerce
Tabela z prawidłowymi podstawami prawnymi:
| Cel przetwarzania | Podstawa prawna | Uzasadnienie |
|---|---|---|
| Realizacja zamówienia | Art. 6 ust. 1 lit. b) – wykonanie umowy | Niezbędne do wysyłki produktu |
| Wystawienie faktury | Art. 6 ust. 1 lit. c) – obowiązek prawny | Ustawa o VAT, rachunkowości |
| Newsletter | Art. 6 ust. 1 lit. a) – zgoda | Dobrowolny zapis na newsletter |
| Obsługa reklamacji | Art. 6 ust. 1 lit. b) – wykonanie umowy | Wynika z umowy sprzedaży |
| Marketing własnych produktów do klientów (soft opt-in) | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | Marketing bezpośredni własnych produktów |
| Google Analytics | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | Optymalizacja działania sklepu |
| Dochodzenie roszczeń | Art. 6 ust. 1 lit. f) – prawnie uzasadniony interes | Ochrona praw w sporach |
Kluczowa zasada: Nie możesz wybrać dowolnej podstawy prawnej. Każda musi być odpowiednio uzasadniona przepisami prawa lub charakterem przetwarzania.
Konsekwencje błędnych podstaw prawnych
Jeśli błędnie stosujesz „zgodę” zamiast „wykonania umowy”, użytkownik może cofnąć zgodę i zablokować przetwarzanie. Następnie, nie będziesz mógł zrealizować zamówienia. Z drugiej strony, jeśli stosujesz „wykonanie umowy” zamiast „zgody” dla marketingu, naruszasz RODO i możesz otrzymać karę.
Sklep elektroniczny otrzymał w 2025 roku karę 65 000 zł za błędne stosowanie podstawy prawnej „wykonanie umowy” dla newslettera. W konsekwencji, wysyłał marketing do wszystkich klientów bez ich zgody, błędnie uznając że newsletter jest częścią umowy zakupu.
Błąd 6: Brak informacji o przekazywaniu danych do USA
Dlaczego transfer do USA wymaga szczególnej uwagi
Mimo że w lipcu 2023 weszła w życie nowa decyzja adequacyjna UE-USA (Data Privacy Framework), nadal wymaga się szczególnej transparentności przy przekazywaniu danych poza EOG. Niestety, większość sklepów w ogóle nie wspomina o tym, że korzysta z narzędzi amerykańskich. W rezultacie, naruszają art. 13 ust. 1 lit. f) RODO.
Jakie narzędzia przekazują dane do USA
Praktycznie każdy sklep korzysta z co najmniej jednego narzędzia amerykańskiego:
- Google Analytics (Google LLC, USA)
- Google Ads (remarketing)
- Facebook Pixel / Meta Ads (Meta Platforms Inc., USA)
- Mailchimp (Intuit Inc., USA) – newsletter
- Stripe (Stripe Inc., USA) – płatności
- Salesforce / HubSpot (USA) – CRM
- Zendesk / Intercom (USA) – obsługa klienta
Jeśli korzystasz z któregokolwiek z powyższych, musisz poinformować o przekazywaniu danych do USA w polityce prywatności sklep.
Co musi zawierać informacja o transferze
Po pierwsze, musisz wskazać konkretne państwo trzecie (USA). Po drugie, wymień zabezpieczenia (decyzja adequacyjna, SCC). Po trzecie, podaj certyfikację dostawcy w ramach Data Privacy Framework. Dodatkowo, użytkownik ma prawo uzyskać kopię zabezpieczeń.
Przykład prawidłowego zapisu
„Przekazywanie danych do Stanów Zjednoczonych
Korzystamy z następujących usług amerykańskich:
1. Google Analytics 4 (Google LLC, USA)
- Adres: 1600 Amphitheatre Parkway, Mountain View, CA 94043, USA
- Cel: Analiza ruchu na stronie, optymalizacja konwersji
- Dane przekazywane: Adres IP (zanonimizowany), strony odwiedzone, źródło ruchu, urządzenie, przeglądarka
- Zabezpieczenia:
- Decyzja adequacyjna Komisji Europejskiej z 10.07.2023 (EU-US Data Privacy Framework)
- Standard Contractual Clauses (SCC) zatwierdzone przez Komisję
- Certyfikacja Google: https://www.dataprivacyframework.gov/s/participant-search/participant-detail?id=a2zt000000001L5AAI
- Możesz uzyskać kopię SCC: kontakt@sklep.pl
2. Meta Ads – Facebook Pixel (Meta Platforms Inc., USA)
- Adres: 1 Hacker Way, Menlo Park, CA 94025, USA
- Cel: Remarketing na Facebooku i Instagramie, pomiar konwersji z reklam
- Dane przekazywane: ID przeglądarki, wydarzenia (view_content, add_to_cart, purchase), adres IP
- Zabezpieczenia:
- Decyzja adequacyjna EU-US DPF
- Standard Contractual Clauses
- Certyfikacja Meta: https://www.dataprivacyframework.gov/s/participant-search/participant-detail?id=a2zt0000000GnywAAC
3. Mailchimp – Newsletter (Intuit Inc., USA)
- Adres: 675 Ponce de Leon Ave NE, Atlanta, GA 30308, USA
- Cel: Wysyłka newslettera, zarządzanie subskrybentami
- Dane przekazywane: Adres e-mail, imię, historia otwarć i kliknięć
- Zabezpieczenia:
- Decyzja adequacyjna EU-US DPF
- Standard Contractual Clauses
- Szyfrowanie end-to-end
Weryfikacja certyfikacji: Regularnie (co 6 miesięcy) sprawdzamy czy nasi dostawcy utrzymują certyfikację w Data Privacy Framework. Ostatnia weryfikacja: 15.01.2026 Następna planowana: 15.07.2026
Twoje prawa:
- Możesz zażądać kopii zabezpieczeń (SCC): kontakt@sklep.pl
- Możesz wyrazić sprzeciw wobec transferu do USA (może ograniczyć funkcjonalność)”
Dzięki takiemu zapisowi spełniasz wszystkie wymogi transparentności dotyczące transferów międzynarodowych.
Sankcje za brak informacji o USA
Średniej wielkości sklep otrzymał w 2025 roku karę 95 000 zł za całkowity brak informacji o przekazywaniu danych do USA pomimo korzystania z Google Analytics, Facebook Pixel i Mailchimp. Ponadto, UODO nakazał natychmiastowe uzupełnienie polityki prywatności wzór o wszystkie wymagane informacje.
Tu warto wstawić infografikę przedstawiającą mapę transferów danych: UE (sklep) → USA (Google, Meta, Mailchimp) z zaznaczonymi zabezpieczeniami
Błąd 7: Pre-checked checkboxy przy zgodach
Co mówią przepisy o zgodzie
Zgodnie z art. 4 pkt 11 RODO, zgoda musi być wyrażona poprzez wyraźne działanie potwierdzające. Tymczasem wiele sklepów nadal stosuje checkboxy, które są domyślnie zaznaczone (pre-checked). W rezultacie, nie jest to prawdziwa zgoda, tylko domniemanie zgody. Co więcej, takie praktyki są jednoznacznie zakazane przez wytyczne EROD.
Gdzie najczęściej występuje ten błąd
Po pierwsze, checkbox zgody na newsletter przy zakładaniu konta. Po drugie, zgoda na kontakt telefoniczny w formularzu zamówienia. Po trzecie, zgoda na przetwarzanie danych w celach marketingowych. Dodatkowo, niektóre sklepy stosują pre-checked przy zgodzie na cookies marketingowe.
Przykłady nieprawidłowe vs prawidłowe
NIEPRAWIDŁOWO:
<label>
  <input type="checkbox" checked> <!-- Domyślnie zaznaczone! -->
  Zgadzam się na otrzymywanie newslettera
</label>
PRAWIDŁOWO:
<label>
  <input type="checkbox"> <!-- Domyślnie odznaczone -->
  Zgadzam się na otrzymywanie newslettera od ABC Sklep.
  Mogę się wypisać w każdej chwili.
  <a href="/polityka-prywatnosci">Polityka prywatności</a>
</label>
Kluczowa różnica: użytkownik musi aktywnie zaznaczyć checkbox. Nie może być zaznaczony domyślnie.
Dodatkowe wymogi dla checkboxy zgód
Po pierwsze, tekst zgody musi być konkretny (nie ogólnikowy „zgadzam się na marketing”). Po drugie, musi zawierać link do polityki prywatności. Po trzecie, informację o prawie do cofnięcia zgody. Ponadto, checkbox nie może być wymagany do korzystania z podstawowych funkcji (wyjątek: zgoda niezbędna do realizacji usługi).
Kary za pre-checked checkboxy
Sklep meblowy otrzymał w 2026 roku karę 68 000 zł za stosowanie pre-checked checkboxa przy zgodzie na newsletter. Ponadto, UOKiK uznał że praktyka ta narusza zbiorowe interesy konsumentów poprzez „wmuszanie” zgód marketingowych. W konsekwencji, sklep musiał usunąć wszystkie zgody pozyskane w ten sposób i ponownie poprosić klientów o świadome wyrażenie zgody.
Błąd 8: Cookie wall – blokowanie dostępu bez zgody
Czym jest cookie wall
Cookie wall to praktyka polegająca na blokowaniu dostępu do strony lub sklepu do momentu zaakceptowania wszystkich cookies, w tym marketingowych. Innymi słowy, użytkownik widzi komunikat: „Aby korzystać ze sklepu, musisz zaakceptować cookies” z opcjami „Akceptuję” lub „Opuść stronę”. Niestety, takie rozwiązanie jest obecnie całkowicie zabronione przez DSA i wytyczne EROD.
Dlaczego cookie wall jest nielegalny
Po pierwsze, zgoda musi być dobrowolna zgodnie z RODO. Tymczasem cookie wall de facto wymusza zgodę. Po drugie, DSA wymaga równego dostępu do treści bez konieczności akceptacji cookies marketingowych. Po trzecie, wytyczne EROD z października 2025 jednoznacznie zakazują tej praktyki. W rezultacie, każdy sklep stosujący cookie wall narusza prawo.
Dozwolone vs zabronione rozwiązania
ZABRONIONE (cookie wall):
Ta strona używa cookies. Aby korzystać ze sklepu,
musisz zaakceptować wszystkie cookies.

[Akceptuję wszystkie] [Opuść stronę]
DOZWOLONE (zgodne z DSA):
Ta strona używa cookies. Możesz przeglądać ofertę
bez zgody na cookies marketingowe. Niektóre funkcje
(np. personalizowane rekomendacje) będą ograniczone.

[Akceptuję wszystkie] [Odrzuć marketingowe] [Centrum Cookies]
Kluczowa różnica: użytkownik może korzystać ze sklepu nawet po odrzuceniu cookies marketingowych. Jedynie niektóre dodatkowe funkcje mogą być niedostępne.
Co możesz wymagać, a czego nie
MOŻESZ warunkować dostęp zgodą na:
- Cookies niezbędne do funkcjonowania koszyka
- Cookies sesji (logowanie)
- Cookies zabezpieczeń (CSRF tokens)
NIE MOŻESZ warunkować dostępu zgodą na:
- Cookies analityczne (Google Analytics)
- Cookies marketingowe (Facebook Pixel, remarketing)
- Cookies funkcjonalne (zapamiętanie preferencji)
Innymi słowy, wszystko co jest niezbędne do realizacji zamówienia – możesz wymagać. Wszystko co jest „nice to have” – nie możesz.
Kary za cookie wall
Marketplace odzieżowy otrzymał w grudniu 2025 najwyższą karę za cookie wall w historii polskiego e-commerce: 420 000 zł. Ponadto, UOKiK nakazał natychmiastowe usunięcie cookie wall i implementację zgodnego z DSA baneru cookies. Dodatkowo, sklep musiał przeprosić użytkowników w e-mailu do wszystkich klientów i subskrybentów newslettera.
Tu warto wstawić infografikę porównującą cookie wall (zabroniony) vs banner zgodny z DSA (prawidłowy)
Błąd 9: Brak procedur realizacji praw użytkownika
Jakie prawa mają użytkownicy według RODO
RODO przyznaje użytkownikom 8 kluczowych praw. Niestety, większość polityka prywatności sklep internetowy ogranicza się do suchego wyliczenia tych praw bez wyjaśnienia jak z nich skorzystać. Tymczasem art. 12 RODO wymaga ułatwienia realizacji praw poprzez jasne procedury.
Lista 8 praw użytkownika
- Prawo dostępu (art. 15) – otrzymanie kopii przetwarzanych danych
- Prawo do sprostowania (art. 16) – poprawienie nieprawidłowych danych
- Prawo do usunięcia (art. 17) – „prawo do bycia zapomnianym”
- Prawo do ograniczenia przetwarzania (art. 18) – wstrzymanie operacji na danych
- Prawo do przenoszenia danych (art. 20) – otrzymanie danych w formacie maszynowym
- Prawo sprzeciwu (art. 21) – wobec przetwarzania na podstawie prawnie uzasadnionego interesu
- Prawo do cofnięcia zgody (art. 7 ust. 3) – dla przetwarzania opartego na zgodzie
- Prawo do wniesienia skargi (art. 77) – do Prezesa UODO
Każde z tych praw wymaga konkretnej procedury realizacji.
Jak prawidłowo opisać procedury
NIEPRAWIDŁOWO (zbyt ogólnikowo): „Masz prawo do dostępu, sprostowania, usunięcia, ograniczenia, przenoszenia i sprzeciwu wobec przetwarzania danych. Skontaktuj się z nami.”
PRAWIDŁOWO (konkretne procedury):
„Twoje prawa i jak z nich skorzystać:
1. Prawo dostępu do danych (art. 15 RODO) Możesz uzyskać kopię wszystkich swoich danych osobowych.
Jak skorzystać:
- Wyślij e-mail na: rodo@sklep.pl z tematem „RODO – dostęp do danych”
- Lub wypełnij formularz: [Link do formularza RODO]
- Zweryfikujemy Twoją tożsamość (poprosimy o podanie adresu e-mail z konta lub numeru ostatniego zamówienia)
- Prześlemy dane w ciągu 30 dni (możliwość przedłużenia o 60 dni w skomplikowanych przypadkach)
2. Prawo do usunięcia danych (art. 17 RODO)
Możesz usunąć:
- Konto w sklepie: Ustawienia konta > Usuń konto
- Dane newslettera: Kliknij „Wypisz się” w newsletterze
- Wszystkie dane: E-mail na rodo@sklep.pl z prośbą o całkowite usunięcie
Uwaga: Nie możemy usunąć danych, które jesteśmy zobowiązani przechowywać (faktury – 5 lat, historia zamówień – 8 lat). Te dane zostaną usunięte automatycznie po upływie wymaganych okresów.
3. Prawo do przenoszenia danych (art. 20 RODO)
Możesz pobrać swoje dane w formacie CSV lub JSON:
- Zaloguj się: Ustawienia > Prywatność > Pobierz moje dane
- Lub wyślij żądanie na: rodo@sklep.pl
- Otrzymasz: historię zamówień, dane konta, zapisane adresy w formacie maszynowym
- Termin: do 48h (link do pobrania na e-mail)
4. Prawo sprzeciwu (art. 21 RODO)
Możesz wyrazić sprzeciw wobec:
- Marketingu (soft opt-in): Ustawienia > Komunikacja > Wyłącz marketing
- Profilowania: Ustawienia > Prywatność > Wyłącz personalizację
- Google Analytics: Zainstaluj dodatek https://tools.google.com/dlpage/gaoptout
5. Prawo do wniesienia skargi
Jeśli uważasz, że naruszyliśmy Twoje prawa, możesz wnieść skargę do:
- Prezes Urzędu Ochrony Danych Osobowych
- Adres: ul. Stawki 2, 00-193 Warszawa
- E-mail: kancelaria@uodo.gov.pl
- Online: https://uodo.gov.pl (formularz ePUAP)
- Telefon: 22 531 03 00″
Dzięki takiemu opisowi, użytkownik dokładnie wie co zrobić, aby skorzystać z każdego prawa.
Terminy realizacji praw
Zgodnie z art. 12 ust. 3 RODO, masz 30 dni na realizację żądania użytkownika. Następnie, w skomplikowanych przypadkach możesz przedłużyć o kolejne 60 dni (łącznie 90 dni). Niemniej jednak, musisz poinformować użytkownika o przedłużeniu w ciągu pierwszych 30 dni.
Sankcje za brak procedur
Portal edukacyjny otrzymał w kwietniu 2025 karę 95 000 zł za niejasne procedury realizacji praw użytkownika. Ponadto, UODO stwierdził że sklep utrudniał realizację prawa do usunięcia danych poprzez brak konkretnych instrukcji. W konsekwencji, użytkownicy nie wiedzieli jak złożyć żądanie i sklep faktycznie uniemożliwiał realizację ich praw.
Błąd 10: Nieaktualna polityka prywatności
Dlaczego aktualizacja jest kluczowa
Polityka prywatności wzór to dokument dynamiczny, który wymaga regularnych aktualizacji. Niestety, większość sklepów tworzy politykę raz podczas uruchamiania działalności i nigdy jej nie aktualizuje. Tymczasem w e-commerce stale zachodzą zmiany: nowe narzędzia, nowi podwykonawcy, zmiany przepisów. W rezultacie, po roku polityka jest już nieaktualna i niezgodna z rzeczywistością.
Kiedy musisz zaktualizować politykę
Zawsze aktualizuj politykę gdy:
- Zmienia się platforma e-commerce (np. migracja z Shoper na WooCommerce)
- Zmieniasz operatora płatności (np. z PayU na Stripe)
- Dodajesz nową firmę kurierską do oferty
- Zaczynasz korzystać z nowych narzędzi marketingowych (np. TikTok Ads)
- Wprowadzasz program lojalnościowy
- Uruchamiasz aplikację mobilną
- Zmieniają się przepisy prawne (np. nowe wytyczne EROD)
- Zmieniasz sposób przetwarzania danych (np. wprowadzasz profilowanie)
Ponadto, zaleca się rutynowy audyt co 6 miesięcy nawet jeśli nie było żadnych zmian.
Jak informować o zmianach
Po pierwsze, zawsze umieszczaj datę ostatniej aktualizacji na górze polityki. Po drugie, w przypadku istotnych zmian wyślij powiadomienie e-mailowe do klientów. Po trzecie, możesz prowadzić archiwum poprzednich wersji dla transparentności. Dodatkowo, przy pierwszym logowaniu po zmianie możesz wyświetlić informację o aktualizacji.
Przykład dobrej praktyki
„Data ostatniej aktualizacji: 15 stycznia 2026
Historia zmian:
- 15.01.2026: Dodanie informacji o przycisku odstąpienia jednym kliknięciem (dyrektywa UE 2023/2673)
- 10.11.2025: Aktualizacja sekcji cookies zgodnie z nowymi wytycznymi EROD 3/2026
- 05.09.2025: Dodanie nowego operatora płatności (Stripe)
- 20.06.2025: Rozszerzenie informacji o profilowaniu zgodnie z DSA
Powiadamianie o zmianach: O istotnych zmianach w polityce prywatności informujemy:
- E-mailem do wszystkich zarejestrowanych użytkowników (minimum 7 dni przed wejściem w życie)
- Poprzez banner na stronie głównej przez 30 dni
- W przypadku zmian wymagających nowej zgody – popup przy pierwszym logowaniu
Archiwum poprzednich wersji: [Link do archiwum]”
Dzięki takiej transparentności, użytkownicy zawsze wiedzą co się zmieniło i dlaczego.
Konsekwencje nieaktualnej polityki
Platforma freelancerska otrzymała w sierpniu 2025 karę 175 000 zł za całkowicie nieaktualną politykę prywatności generator. W szczególności, polityka wymieniała odbiorców danych sprzed 2 lat (stary hosting, nieużywany CRM). Tymczasem obecnie dane były przekazywane do zupełnie innych podmiotów, o których użytkownicy nie byli informowani. Ponadto, platforma nie posiadała umów powierzenia przetwarzania z nowymi podwykonawcami.
Tu warto wstawić infografikę przedstawiającą timeline: Uruchomienie sklepu → Audyt po 6 mies → Audyt po 12 mies → Ciągła aktualizacja
Jak uniknąć tych błędów – praktyczne rozwiązania
Checklist przed publikacją polityki prywatności
Zanim opublikujesz politykę prywatności sklep, sprawdź wszystkie poniższe punkty:
✅ Dane administratora: Pełna nazwa firmy, NIP, REGON, adres, kontakt, IOD (jeśli jest) ✅ Cele przetwarzania: Wszystkie opisane z konkretnymi podstawami prawnymi ✅ Odbiorcy danych: Kompletna lista (kurierzy, płatności, CRM, hosting, księgowość) ✅ Okresy przechowywania: Konkretne lata/miesiące dla każdej kategorii danych ✅ Profilowanie: Szczegółowy opis algorytmów i prawo do sprzeciwu ✅ Transfer do USA: Wszystkie narzędzia amerykańskie z zabezpieczeniami ✅ Podstawy prawne: Prawidłowo przypisane do każdego celu ✅ Checkboxy: Żaden nie jest pre-checked ✅ Cookie wall: Brak – dostęp możliwy bez zgody na cookies marketingowe ✅ Prawa użytkownika: Wszystkie 8 praw z konkretnymi procedurami ✅ Data aktualizacji: Widoczna na górze dokumentu ✅ Kontakt RODO: Dedykowany adres e-mail i formularz
Profesjonalny generator vs samodzielne pisanie
Samodzielne pisanie polityki:
- Czas: 20-40 godzin (dla osoby bez wiedzy prawniczej)
- Ryzyko błędów: Bardzo wysokie (80% prawdopodobieństwo istotnych braków)
- Koszt: 0 zł + ryzyko kary (średnio 72 000 zł)
- Aktualizacje: Musisz śledzić zmiany prawne samodzielnie
Darmowe wzory z internetu:
- Czas: 1-2 godziny (dostosowanie)
- Ryzyko błędów: Wysokie (60% prawdopodobieństwo niezgodności)
- Koszt: 0 zł + ryzyko kary
- Jakość: Często nieaktualne, niepełne, nieprofesjonalne
Kancelaria prawna:
- Czas: 2-4 tygodnie oczekiwania
- Ryzyko błędów: Niskie (jeśli prawnik zna e-commerce)
- Koszt: 3 000 – 10 000 zł za dokument
- Aktualizacje: Dodatkowa opłata przy każdej zmianie
Profesjonalny generator prawniczy:
- Czas: 15-30 minut (wypełnienie formularza)
- Ryzyko błędów: Bardzo niskie (5-10% drobne dostosowania)
- Koszt: 300-800 zł za kompletny pakiet
- Aktualizacje: Automatyczne, zawarte w cenie
Gdzie znaleźć profesjonalny generator
Generator polityki prywatności dostępny na Regulaminowo.pl oferuje:
✓ Automatyczne dostosowanie do typu działalności (sklep, blog, aplikacja, serwis) ✓ Uwzględnienie wszystkich zmian z 2026 roku (DSA, ePrivacy, przycisk odstąpienia) ✓ Szczegółową sekcję cookies zgodną z granularną zgodą ✓ Informacje o popularnych narzędziach (Google Analytics, Facebook Pixel, Mailchimp) ✓ Prawidłowe podstawy prawne dla e-commerce ✓ Procedury realizacji praw użytkownika ✓ Regularne aktualizacje o nowe orzecznictwo i wytyczne ✓ Dodatkowo: regulamin sklepu internetowego w pakiecie
Podsumowanie – jak stworzyć bezbłędną politykę prywatności
Unikanie 10 najczęstszych błędów w polityce prywatności sklep internetowy to klucz do zgodności z RODO, DSA i uniknięcia kar finansowych. Przede wszystkim, nie kopiuj wzorów z internetu bez dostosowania. Następnie, zadbaj o kompletną listę odbiorców danych i konkretne okresy przechowywania. Ponadto, opisz szczegółowo profilowanie i transfery do USA. Co więcej, stosuj prawidłowe podstawy prawne i nigdy nie używaj pre-checked checkboxy. Dodatkowo, unikaj cookie walls i zapewnij jasne procedury realizacji praw użytkownika.
Najważniejsze zasady:
- Dostosuj do rzeczywistości – polityka musi odzwierciedlać faktyczne przetwarzanie danych
- Bądź konkretny – unikaj ogólników typu „niezbędny czas” czy „podmioty trzecie”
- Aktualizuj regularnie – minimum co 6 miesięcy lub przy każdej zmianie
- Inwestuj w jakość – koszt generatora (300-800 zł) to ułamek potencjalnej kary (72 000 zł średnio)
- Testuj zgodność – regularnie sprawdzaj czy polityka odpowiada praktyce
Pamiętaj, że polityka prywatności wzór to nie tylko wymóg prawny, ale również element budowania zaufania klientów. W rezultacie, przejrzysty i kompletny dokument przekłada się na wyższe wskaźniki konwersji (średnio +15% według badań Baymard Institute 2025) i lepszą reputację marki. Dlatego warto zainwestować w profesjonalne rozwiązanie zamiast ryzykować kosztowne błędy.